Regulatorische Rahmenwerke haben entscheidenden Anteil an Transparenz, Verantwortlichkeit und Integrität der Finanzberichterstattung. Der Sarbanes-Oxley Act (SOX) gehört dabei zu den prägenden Finanzregulierungen und bestimmt, wie Unternehmen arbeiten und Finanzinformationen offenlegen.
SOX Compliance soll Aktionäre und die Öffentlichkeit vor Fehlern in der Rechnungslegung und vor betrügerischen Praktiken in Unternehmen schützen. Das Gesetz entstand 2002 als Antwort auf Bilanzskandale, die das Vertrauen der Anleger erschütterten, und stellt strenge Anforderungen an die Finanzberichterstattung, um das Vertrauen in die Finanzmärkte wiederherzustellen.
Dieser Beitrag erklärt die zentralen Bestandteile der SOX Compliance: die Arten und Titel des Gesetzes, die Checkliste für das SOX-Audit und unterstützende Software, einschließlich der Rolle einer Software für die Kontenabstimmung, die die Buchhaltung prüfungsbereit hält.
SOX Compliance bezeichnet die Einhaltung des Sarbanes-Oxley Act in Bezug auf Finanzberichterstattung, interne Kontrollen und Prüfungsanforderungen. Das Gesetz umfasst Regelungen, die Transparenz und Verantwortlichkeit in der Finanzberichterstattung börsennotierter Unternehmen erhöhen und die Interessen der Anleger schützen sollen. Wer SOX Compliance verstehen will, setzt bei der Frage an, wie der Sarbanes-Oxley Act Finanzberichterstattung, interne Kontrollen und Prüfungsanforderungen regelt.
Der Sarbanes-Oxley Act legt großes Gewicht auf interne Kontrollen für die Finanzunterlagen und verlangt eine sorgfältige Aufsicht. CEO und CFO müssen Erklärungen unterzeichnen, die die Richtigkeit der Finanzberichte bestätigen. Diese Verantwortlichkeit soll falsche Berichterstattung verhindern; höhere Geldbußen und Freiheitsstrafen wirken als Abschreckung. Der Beitrag behandelt außerdem die Anforderungen der SOX Compliance und die Rolle von HighRadius dabei, sie dauerhaft zu erfüllen.
Anfang der 2000er Jahre verschleierten große Konzerne wie Enron und WorldCom mit Bilanz- und Finanzbetrug ihre tatsächliche wirtschaftliche Lage. Die geschönten Zahlen führten schließlich in die Insolvenz und zu erheblichen Verlusten für Anleger, die Öffentlichkeit und staatliche Stellen.
Mit den Skandalen wurden die unethischen Bilanzierungspraktiken großer amerikanischer Konzerne öffentlich. Finanzberichterstattung und Transparenz waren erkennbar unzureichend. Der heftige Druck von Anlegern und Interessengruppen führte 2002 zum Sarbanes-Oxley Act.
Senator Paul Sarbanes (D-MD) und der Abgeordnete Michael G. Oxley (R-OH-4) brachten den Sarbanes-Oxley Act (SOX) gemeinsam auf den Weg, um das Vertrauen in die Finanzmärkte wiederherzustellen. Das Gesetz richtet sich vor allem an börsennotierte Unternehmen und soll Anleger und Öffentlichkeit vor Fehlern in der Rechnungslegung und vor betrügerischen Praktiken schützen. Auf diesen Zielen bauen die heutigen SOX-Anforderungen auf, die Unternehmen für eine korrekte und verlässliche Finanzberichterstattung erfüllen. Das Gesetz verlangt strenge interne Kontrollen: Unternehmen müssen die Wirksamkeit ihrer Prozesse in der Finanzberichterstattung bewerten und offenlegen. Der Sarbanes-Oxley Act hat die Corporate Governance deutlich geprägt und verändert, wie Unternehmen Transparenz und Verantwortung im Finanzbereich organisieren.
SOX umfasst elf Regelungsbereiche und gilt vor allem für börsennotierte US-Unternehmen sowie für ausländische Unternehmen, die in den USA Geschäfte machen und die jeweils geltenden Anforderungen erfüllen müssen. Diese Unternehmen müssen interne Kontrollen einrichten und erhalten, die Gegenstand von SOX-Prüfungen sind. Berichts- und Prüfungspflichten, einschließlich der Beauftragung einer unabhängigen Wirtschaftsprüfungsgesellschaft, gehören zum Verfahren. Auch außerbilanzielle Geschäfte sind offenzulegen.
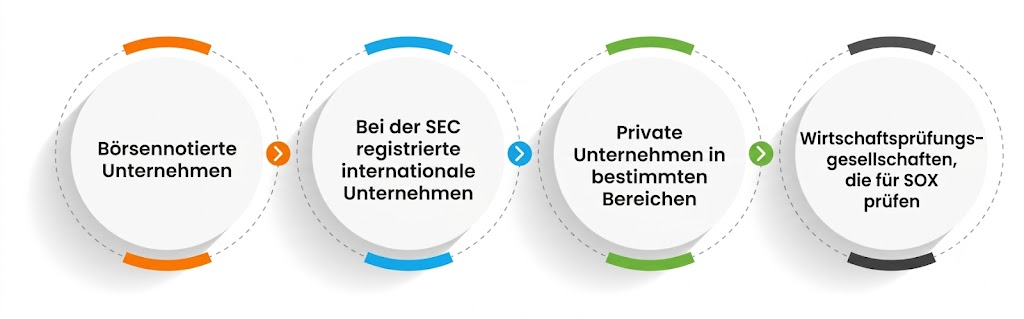
Diese Gruppen fallen in den Anwendungsbereich:
Börsennotierte Unternehmen
International tätige Unternehmen, die bei der SEC registriert sind
Nicht börsennotierte Unternehmen in bestimmten Bereichen
Wirtschaftsprüfungsgesellschaften, die SOX-Prüfungen durchführen
Wirtschaftsprüfungsgesellschaften, die Unternehmen mit SOX-Pflichten prüfen, unterliegen selbst den SOX-Regelungen.
Die Vorgaben der SOX Compliance bringen Vorteile, die über die reine Einhaltung hinausgehen. Finanzielle Integrität und klare Verantwortlichkeit stärken die Stabilität und die Glaubwürdigkeit eines Unternehmens.
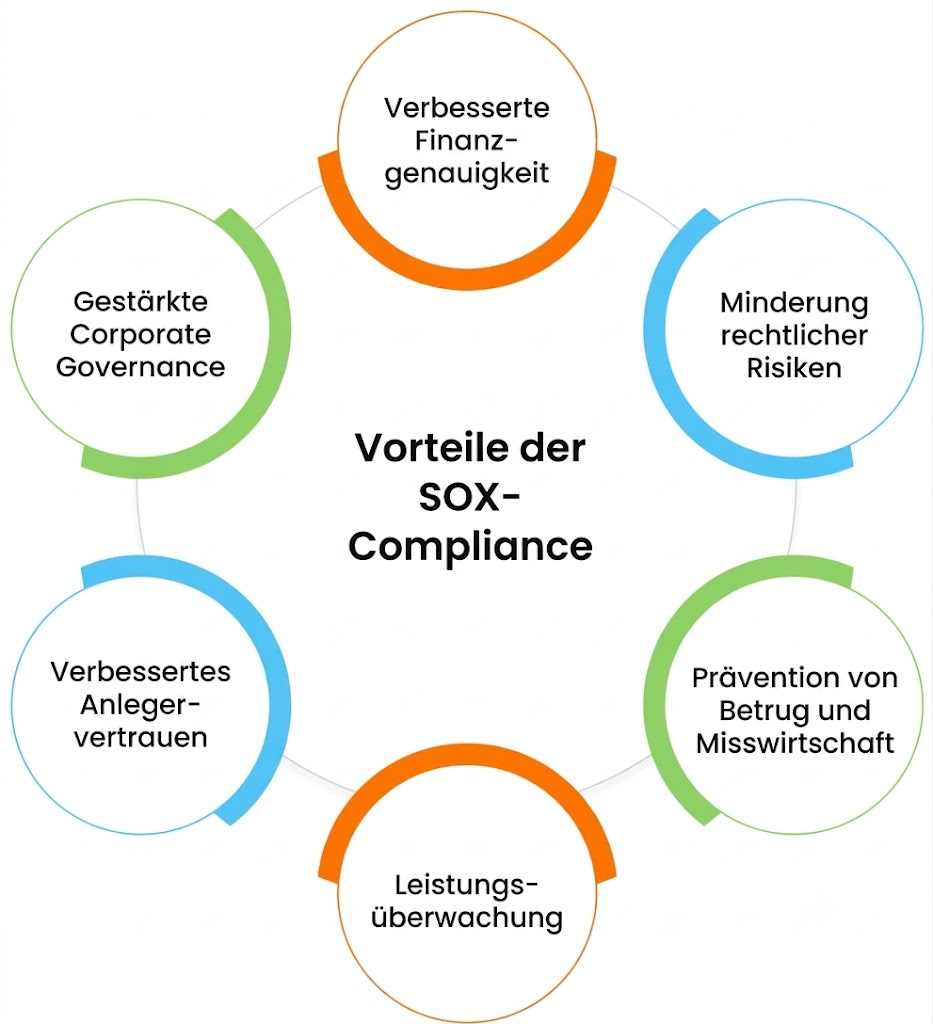
Ein belastbares SOX-Rahmenwerk bringt vor allem:
Die Einführung der SOX Compliance bringt Aufgaben mit sich, die sorgfältig zu bearbeiten sind. Bleiben sie ungelöst, erschweren sie die Einhaltung der Vorgaben, die die finanzielle Integrität sichern sollen.
Belastung der Finanzmittel: Einführung und Aufrechterhaltung der SOX Compliance binden Finanzmittel. Kosten für Technik, Schulungen und externe Prüfungen fallen besonders kleineren Organisationen mit knappen Budgets schwer.
Komplexität der Abläufe: SOX Compliance umfasst anspruchsvolle Abläufe rund um interne Kontrollen, Berichterstattung und Dokumentation. Diese Komplexität kann Organisationen überfordern, besonders wenn Erfahrung oder Mittel fehlen.
Laufende Überwachung und Berichterstattung: SOX verlangt die fortlaufende Überwachung der internen Kontrollen und die zeitnahe Meldung von Schwächen. Diese Aufsicht in Echtzeit erfordert belastbare Systeme und Abläufe.
Regulatorisches Umfeld im Wandel: Vorgaben ändern sich, auch die SOX-Anforderungen. Organisationen müssen aufmerksam bleiben und sich schnell anpassen, was zusätzliche Unsicherheit schafft.
Anbindung der IT-Systeme: Die Einhaltung der SOX-Vorgaben verlangt häufig die Anbindung an vorhandene IT-Systeme. Ihre Ausrichtung auf die Anforderungen erfordert technische Mittel und Fachwissen.
Menschen und Schulung: Mitarbeitende tragen die SOX Compliance im Alltag. Damit sie die Vorgaben verstehen und einhalten, sind wirksame Schulungen nötig, die Zeit und Mittel kosten.
Wer SOX Compliance sicherstellen will, muss bestimmte Anforderungen erfüllen, die Transparenz im Finanzbereich und Verantwortlichkeit im Unternehmen stärken. Die grundlegenden Anforderungen im Überblick:
CEO und CFO tragen die unmittelbare Verantwortung für Richtigkeit und Dokumentation der Finanzberichte sowie deren Übermittlung an die US-Börsenaufsicht SEC. SOX verlangt einen Bericht über die internen Kontrollen und nimmt damit das Management in die Pflicht, eine angemessene Kontrollstruktur für die Finanzunterlagen zu unterhalten und die geltenden SOX-Anforderungen zu erfüllen. Für die Einhaltung entscheidend ist, dass erkannte Schwächen unverzüglich nach oben gemeldet werden.
SOX verlangt formale Richtlinien für die Datensicherheit, die durchgängig kommuniziert und laufend durchgesetzt werden. Unternehmen sollten eine umfassende Strategie für die Sicherheit aller Finanzdaten im laufenden Betrieb entwickeln, die auch bei Angriffen trägt.
Unternehmen müssen Unterlagen führen und vorlegen, die die laufende Überwachung und Messung der SOX-Ziele über das Jahr belegen. Diese Dokumentation ist der Nachweis dafür, dass die Anforderungen dauerhaft eingehalten werden.
Interne Kontrollen in einer digitalen SOX-Umgebung umfassen mehrere Bausteine: Zugriffskontrolle, Sicherheit und Cybersicherheit, Funktionstrennung, Änderungsmanagement und Sicherungssysteme. Zusammen ergeben sie eine sichere IT-Struktur, die den SOX-Anforderungen entspricht und die Kontrollen im Finanzabschluss trägt.
Zusammen bilden diese Anforderungen ein belastbares Rahmenwerk für die SOX Compliance und sichern Standards, die finanzielle Integrität, Transparenz und Vertrauen tragen.
Eine vollständige SOX-Checkliste deckt die Bereiche ab, die Finanzdaten schützen und die Systeme an den SOX-Anforderungen ausrichten. Software für die SOX Compliance vereinfacht dabei die Pflege der Checkliste, verfolgt Kontrollen automatisch und erleichtert die Dokumentation für die Prüfung. Mit dieser Checkliste sichern Unternehmen die Einhaltung vorausschauend ab und bauen Kontrollen auf, die den Anforderungen des Sarbanes-Oxley Act standhalten.
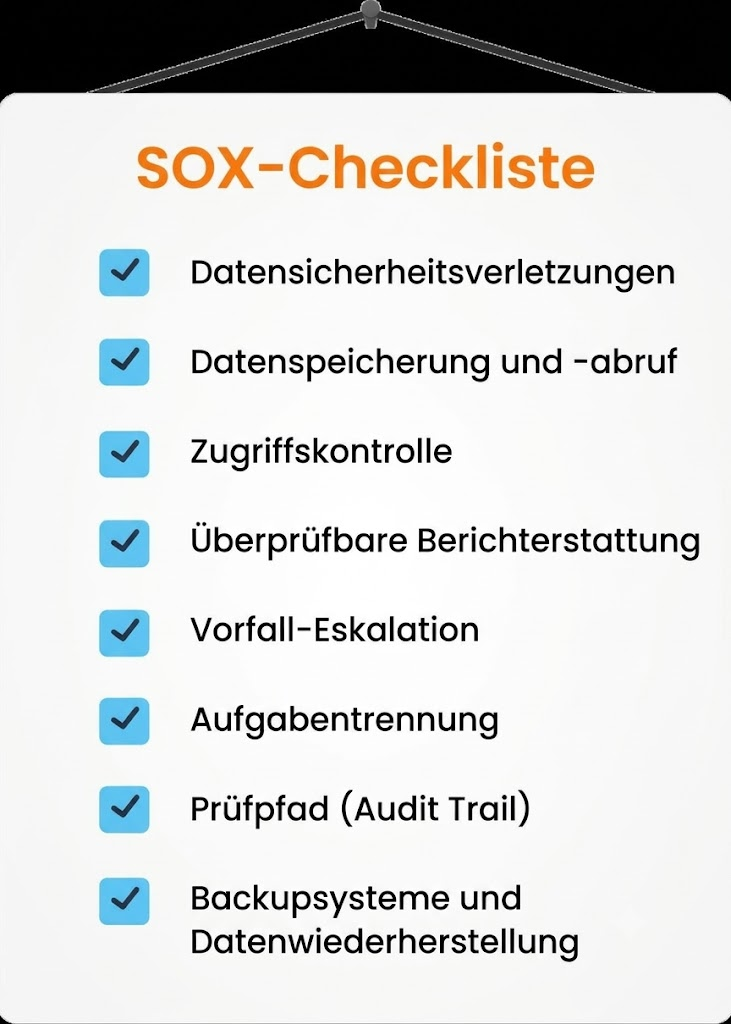
Die Checkliste für das SOX-Audit umfasst folgende Punkte:
SOX verlangt belastbare interne Kontrollen, damit Finanzinformationen verlässlich bleiben und die Anforderungen erfüllt werden. Mit dem Wachstum eines Unternehmens werden Rechnungswesen und Finanzprozesse komplexer, und die Datenmengen verlangen Sorgfalt im Detail. Eine korrekte Finanzberichterstattung wird damit anspruchsvoll. Verschiedene Arten von Software nehmen dabei Arbeit ab.
Diese Arten von Software kommen infrage:
HighRadius bietet eine cloudbasierte Record-to-Report-Suite, mit der das Rechnungswesen den Finanzabschluss strafft und automatisiert und zugleich die SOX Compliance stärkt. Weltweit erkennen Unternehmen, wie entscheidend finanzielle Integrität und die Einhaltung regulatorischer Vorgaben sind, und die Suite wird dabei zu einem wichtigen Partner.
Die Software für den Finanzabschluss erstellt detaillierte Pläne für den Monatsabschluss mit einzelnen Aufgaben, die sich den Mitarbeitenden im Rechnungswesen zuweisen lassen. Damit verkürzt sich die Abschlussdauer um 30 %, und die Software unterstützt die Anforderungen der SOX Compliance. Das Vier-Augen-Prinzip stärkt Kontrolle und Zusammenarbeit im Rechnungswesen: Im Kern steht die Funktionstrennung, also die saubere Aufteilung der Zuständigkeiten. So sinkt das Risiko bei kritischen Aufgaben wie der Erstellung von Journaleinträgen, weil mehrere Beteiligte eingebunden sind, was die SOX-Kontrollen trägt.
Die Software führt den Lebenszyklus einer Aufgabe von der Vorbereitung über die Prüfung bis zur Freigabe und unterstützt damit die SOX-Anforderungen. Daten lassen sich automatisch aus ERP-Systemen und aus Systemen außerhalb des ERP übernehmen und mit Formeln weiterverarbeiten. Die durchgängige Steuerung verringert Fehler und fördert eine Kultur der Verantwortlichkeit.
Die Software für die Kontenabstimmung bringt einen sofort einsatzbereiten Formelsatz mit, konfiguriert Abgleichregeln, ordnet Transaktionen auf Positionsebene aus mehreren Datenquellen zu und legt Vorlagen an, die wiederkehrende Aufgaben im Monatsabschluss automatisieren und die SOX Compliance unterstützen. Journaleinträge werden vorbereitet und automatisch im ERP-System gebucht, was 70 % der Kontenabstimmung automatisiert.
Die KI-gestützte Software für die Anomalieerkennung hilft dem Rechnungswesen, Fehler und Auslassungen während der Periode zu erkennen und zu korrigieren, sodass der Druck am Monatsende sinkt. Der Algorithmus lernt über eine Rückkopplungsschleife laufend dazu und meldet seltener falsche Anomalien. Teams arbeiten damit genauer und enger zusammen.
Die Record-to-Report-Software von HighRadius ist damit mehr als eine Lösung, nämlich eine Investition in bessere Finanzprozesse. Mit Transparenz, Zusammenarbeit und Compliance im Kern erfüllt ein Unternehmen die regulatorischen Anforderungen nicht nur, sondern schafft die Grundlage für belastbare Finanzprozesse.
In deutschsprachigen Quellen erscheint SOX meist im Umfeld von IT-Sicherheit und Prüfungsberatung. Für Finanzteams lohnt deshalb die Einordnung der Begriffe, die in diesem Beitrag vorkommen:
Eine Einordnung nach deutschem oder europäischem Recht nimmt dieser Beitrag bewusst nicht vor. Der Sarbanes-Oxley Act ist US-amerikanisches Recht, und welche Pflichten sich daraus für ein einzelnes Unternehmen ergeben, gehört in die Hände der eigenen Rechtsabteilung und der Wirtschaftsprüfungsgesellschaft.
Ein SOX-Test ist die Bewertung der internen Kontrollen, die der Sarbanes-Oxley Act verlangt. Der Test sichert die Richtigkeit der Finanzdaten, schützt Anleger und Interessengruppen vor Betrug und bestätigt die Einhaltung der Vorgaben, was Transparenz und Verantwortlichkeit in der Finanzberichterstattung stärkt.
Ein SOX-Audit ist die Prüfung der internen Kontrollen und der Prozesse der Finanzberichterstattung eines Unternehmens auf die Einhaltung des Sarbanes-Oxley Act. Das Audit soll Transparenz, Verantwortlichkeit und die Richtigkeit der Offenlegungen erhöhen, um Anleger zu schützen und Vertrauen in die Finanzmärkte zu sichern.
SOX ist die Finanzregulierung insgesamt, während sich Abschnitt 404 auf die Bewertung der internen Kontrollen bezieht. SOX 404 verlangt vom Management, die Wirksamkeit der internen Kontrollen über die Finanzberichterstattung zu bewerten und darüber zu berichten, damit die Abschlüsse richtig und verlässlich sind.
Die SOX Compliance nach dem Sarbanes-Oxley Act sichert Transparenz, Verantwortlichkeit und Richtigkeit in der Finanzberichterstattung börsennotierter Unternehmen. Ziel ist es, Betrug zu verhindern, Anleger zu schützen und das Vertrauen in die Finanzmärkte nach den Bilanzskandalen der späten 1990er und frühen 2000er Jahre wiederherzustellen.
SOX gilt vor allem für börsennotierte US-Unternehmen. Das Gesetz erstreckt sich außerdem auf international tätige Unternehmen mit bei der SEC registrierten Aktien, auf nicht börsennotierte Unternehmen, soweit die strafrechtlichen Vorschriften zu Unterlagen und zum Schutz von Hinweisgebern betroffen sind und auf Wirtschaftsprüfungsgesellschaften, die Unternehmen mit SOX-Pflichten prüfen.
Viele Beteiligte tragen zur richtigen Finanzberichterstattung bei, darunter das Board of Directors, die Teams im Rechnungswesen und im Finanzbereich sowie interne und externe Prüfer. Die unmittelbare Verantwortung für die SOX Compliance liegt nach Abschnitt 302 des Gesetzes jedoch bei CEO und CFO.
Zum dritten Mal in Folge führend in der Ausführungsfähigkeit und Vision. Gartner: „Führende Unternehmen setzen ihre Vision erfolgreich um und sind gut für die Zukunft aufgestellt.“

Erfahren Sie, warum HighRadius seit zwei Jahren in Folge als Digital World Class Anbieter für Order-to-Cash-Automatisierungssoftware ausgezeichnet wurde.

Zum zweiten Jahr in Folge wird HighRadius im IDC MarketScape als führender Anbieter von Forderungsmanagement-Software für große und mittelständische Unternehmen anerkannt. Der IDC-Bericht hebt die Integration von maschinellem Lernen in die Produkte von HighRadius hervor, wodurch die Zahlungszuordnung, das Kreditmanagement und die Cash-Flow-Prognosen verbessert werden.

Im AR Invoice Automation Landscape Report, Q1 2023, hebt Forrester den bedeutenden Beitrag von HighRadius zur Branche hervor, insbesondere für große Unternehmen in Nordamerika und EMEA, und bestätigt seine Position als einziger Anbieter, der die komplexen Anforderungen dieses Segments umfassend erfüllt.

Kunden weltweit
Implementierungen
Transaktionen jährlich
Kontinente
Erfahren Sie mehr über die ideale Finanzlösung für Ihre Bedürfnisse.
Vereinbaren Sie einen TerminEntdecken Sie unsere Produkte durch selbstgeführte interaktive Demos.
Erkunden Sie das Demo-CenterBitte füllen Sie die folgenden Felder aus
Bitte füllen Sie die folgenden Felder aus

Wir haben gesehen, wie die Kosten für Finanzdienstleistungen um 2,5 Millionen Dollar gesunken sind, während Volumen, Qualität und Produktivität gestiegen sind.

Colleen Zdrojewski
Uns vertrauen über 1300+ globale Unternehmen


